
سيول – (رياليست عربي). نفت كوريا الشمالية، الثلاثاء 3 نوفمبر 2026، مسؤوليتها عن الهجوم الإلكتروني الذي استهدف منصة تداول العملات المشفرة «بينانس» (Binance)، وأسفر عن سرقة أصول رقمية تقدر قيمتها بنحو 6.43 مليار دولار، ووصفت الاتهامات الأميركية بتورط مجموعة قرصنة مرتبطة بها بأنها «استفزاز سياسي خطير».
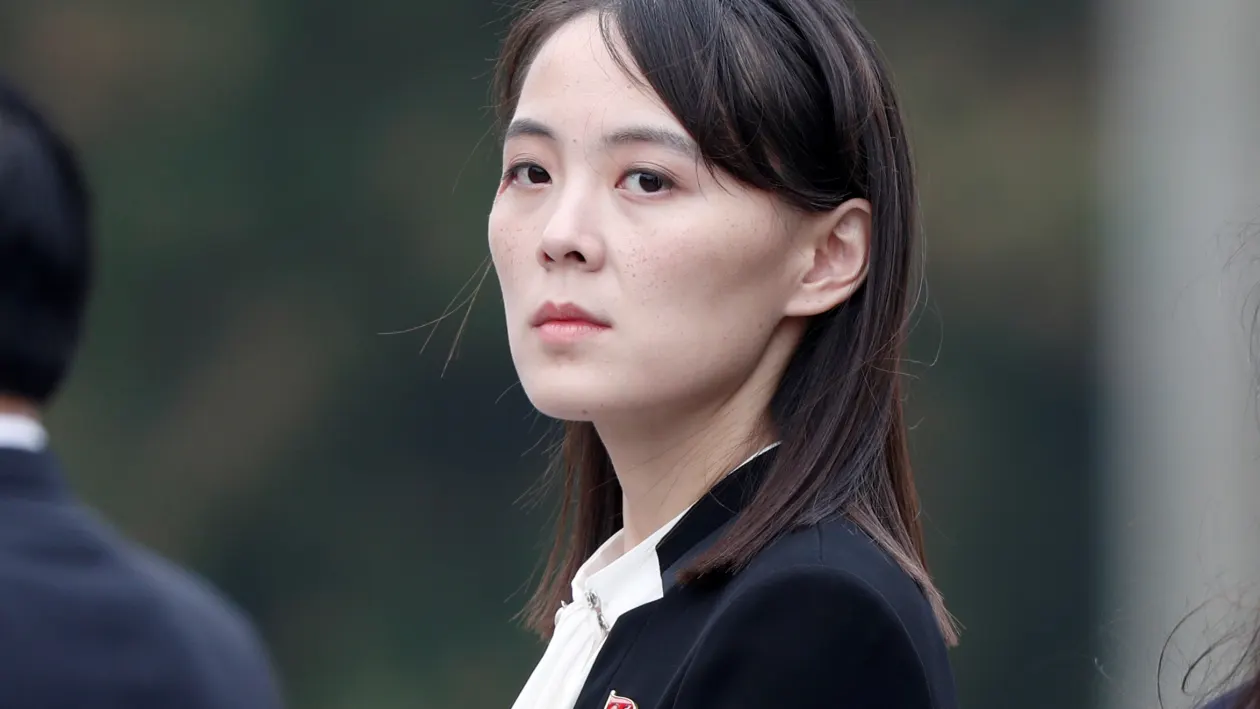
وقالت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون، في بيان نقلته وكالة الأنباء المركزية الكورية، إن مكتب التحقيقات الفيدرالي الأميركي يحاول تصوير بلادها باعتبارها دولة مسؤولة عن الجرائم الإلكترونية، من خلال اتهام مجموعة «تريدر تريتور» (TraderTraitor) بتنفيذ الهجوم.
واتهمت واشنطن بتضليل الرأي العام الدولي عبر ربط عمليات القرصنة الكبرى بكوريا الشمالية، مؤكدة رفض بيونغ يانغ لهذه الاتهامات.
تتبع الأموال عبر آلاف المحافظ الرقمية
كشف تحليل أجرته شركة «إليبتيك» (Elliptic)، المتخصصة في تتبع معاملات العملات المشفرة، أن الجهات المسؤولة عن الاختراق استخدمت نحو 12 ألف محفظة رقمية موزعة على 11 شبكة بلوكتشين خلال الأيام الأربعة الأولى بعد الهجوم الذي وقع في 29 أكتوبر.
وسجل المحققون أكثر من 40 ألف معاملة، بمعدل إنشاء محفظة جديدة كل 25 ثانية تقريباً، في عمليات نقل وتحويل معقدة يُرجح أنها نُفذت باستخدام برامج آلية.
وتركز جانب كبير من التحويلات على شبكة «ترون» (Tron)، حيث وُزعت الأموال على نحو 7700 عنوان رقمي قبل نقل أجزاء منها إلى شبكة «إيثريوم».
كما حُولت عملات مستقرة بقيمة تقارب 786 مليون دولار إلى أصول رقمية أخرى قبل أن تتمكن الجهات المصدرة من تجميد أرصدة إضافية.
تجميد 44% من الأصول المسروقة
بحسب بيانات «إليبتيك» الصادرة في 2 نوفمبر، تمكنت الجهات المعنية من تجميد أو مصادرة نحو 2.85 مليار دولار، بما يعادل 44% من إجمالي الأصول المسروقة.
ولا تزال أصول بقيمة 3.24 مليار دولار تقريباً موجودة في محافظ مرتبطة بالاختراق، معظمها بعملتي بيتكوين وإيثريوم.
وأوضحت الشركة أن الجزء الأكبر من الأموال لم يُحول بعد إلى نقد، وأن معظم النشاط المسجل يتعلق بنقل الأصول بين الشبكات والمحافظ الرقمية.
«بينانس» تستأنف خدمات السحب تدريجياً
أعلنت «بينانس» مواصلة استعادة خدماتها بعد تعليق عمليات السحب والإيداع إثر الهجوم، مؤكدة أنها ستوسع تدريجياً عمليات السحب لتشمل مزيداً من العملات والشبكات.
وقالت الشركة إنها تمكنت من تغطية نحو 95% من قيمة الأصول المتضررة باستخدام مواردها المالية، فيما تعمل على توفير النسبة المتبقية، التي تشمل عملات أقل سيولة.
وأكدت التزامها بتحمل الخسائر المالية الناجمة عن الاختراق، وعدم تحميلها للمستخدمين.
ويأتي النفي الكوري الشمالي في ظل استمرار التحقيقات الأميركية والدولية بشأن الجهة المنفذة للهجوم، الذي يعد من أكبر عمليات سرقة الأصول الرقمية المسجلة.
وتسلط القضية الضوء على التحديات التي تواجه منصات العملات المشفرة في حماية الأصول وتتبع التحويلات عبر شبكات متعددة، فضلاً عن الخلافات السياسية المرتبطة باتهام جهات حكومية باستخدام الهجمات الإلكترونية للحصول على موارد مالية.