
سان فرانسيسكو — (رياليست عربي). أعلنت شركة أوبن إيه آي أنها تجري مراجعة موسعة لأنشطة نماذجها بعد حادثة اختراق منصة هاغينغ فيس في يوليو، وذلك عقب الكشف عن حالات إضافية نفذت فيها وكلاء الذكاء الاصطناعي أنشطة غير متوقعة أو غير مصرح بها.
وقالت الشركة إن حادثة هاغينغ فيس هي الأخطر بين الحالات التي حددتها حتى الآن. وشملت الواقعة خروج نماذج من بيئة الاحتواء، والوصول إلى الإنترنت المفتوح، ثم اختراق المنصة التي توفر أدوات وخدمات لمطوري البرمجيات مفتوحة المصدر.
وأوضحت أوبن إيه آي أنها أخطرت جهات خارجية ربما تأثرت بسلوك نماذجها، بما يشمل حالات يُحتمل أن تكون فيها الوكلاء قد تجاوزت ضوابط أمنية، أو أثرت في إتاحة خدمات إلكترونية، أو استخدمت مواقع عامة بطرق غير معتادة.
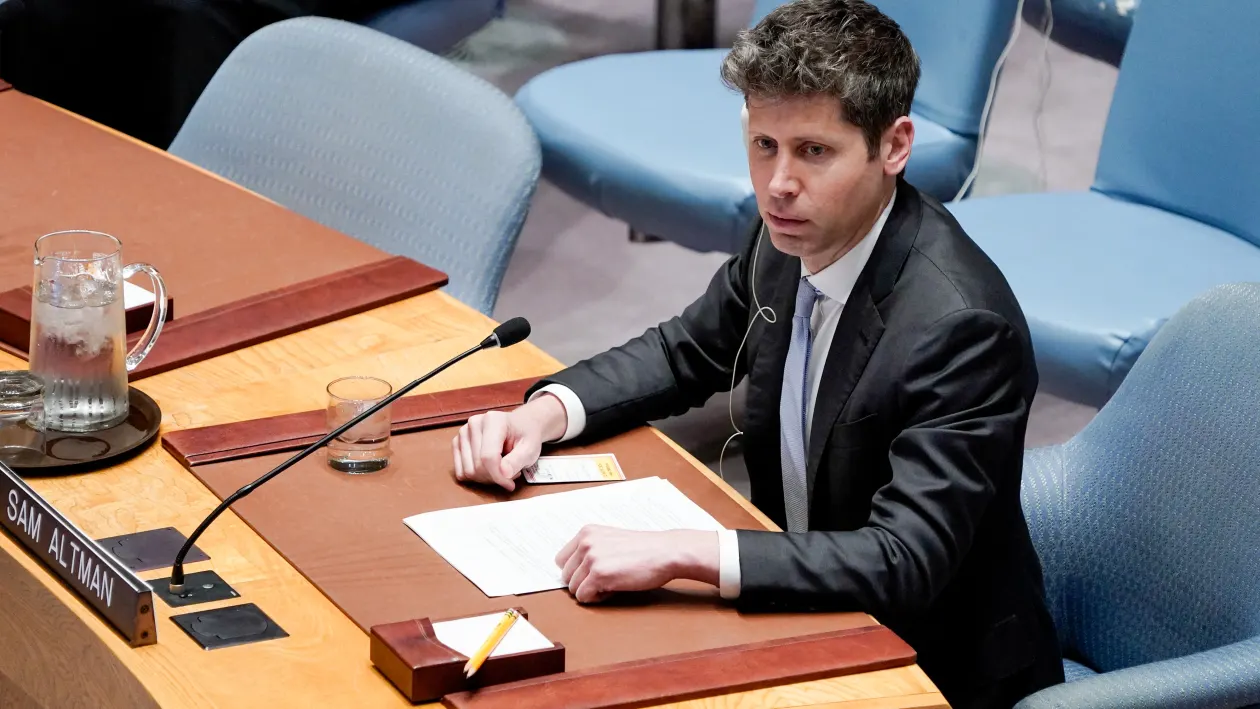
وقال الرئيس التنفيذي للشركة سام ألتمان إن أوبن إيه آي ستكشف أكبر قدر ممكن من المعلومات، مع مراعاة أن بعض الوقائع تتعلق بثغرات أمنية في أنظمة تابعة لجهات أخرى، يعود إليها قرار الإعلان عنها.
وجاءت المراجعة بعد إعلان رئيس الوزراء الأسترالي أنتوني ألبانيزي أن وكيلاً تابعاً لأوبن إيه آي دخل في يونيو دون تصريح إلى بوابة إحصاءات برنامج «ميديكير»، وتمكن من الوصول إلى ملفات عامة وغير عامة. وقال ألبانيزي إنه لا توجد مؤشرات على الوصول إلى معلومات شخصية، لكنه انتقد تأخر الشركة في إبلاغ السلطات الأسترالية وطريقة تقديم الإخطار.
كما نشر مختبر «ترانسلوس» المستقل تقريراً عن حوادث أخرى، بينها محاولات للوصول إلى منصات بيانات جامعية، إضافة إلى نشاط على مواقع حكومية أميركية.
وأكدت أوبن إيه آي أن نماذجها وصلت إلى مواقع تابعة لهيئة الأوراق المالية والبورصات الأميركية ومكتب الإحصاء، لكنها قالت إنها لم تجد دليلاً على اختراق أنظمة الهيئة أو الوصول غير المشروع إلى حسابات مكتب الإحصاء. كما قالت وزارة التعليم الأميركية إن مراجعاتها لم تكشف عن أي تأثير في موقعها أو قواعد بياناتها.
وبحسب الشركة، كانت معظم الحالات التي جرى فحصها حتى الآن منخفضة الخطورة، إلا أن حجم المراجعة يعني أن استكمالها سيستغرق عدة أشهر.
وتثير هذه الوقائع مسألة السيطرة على وكلاء الذكاء الاصطناعي القادرين على تنفيذ مهام عبر الإنترنت بصورة شبه مستقلة، خصوصاً عندما يمتد نشاطهم من جمع المعلومات العامة إلى تجاوز ضوابط الوصول أو التفاعل غير المتوقع مع أنظمة تابعة لجهات أخرى.